
...
Uvildig sikring ved siden af jeres IR-leverandør, SOC og MSP
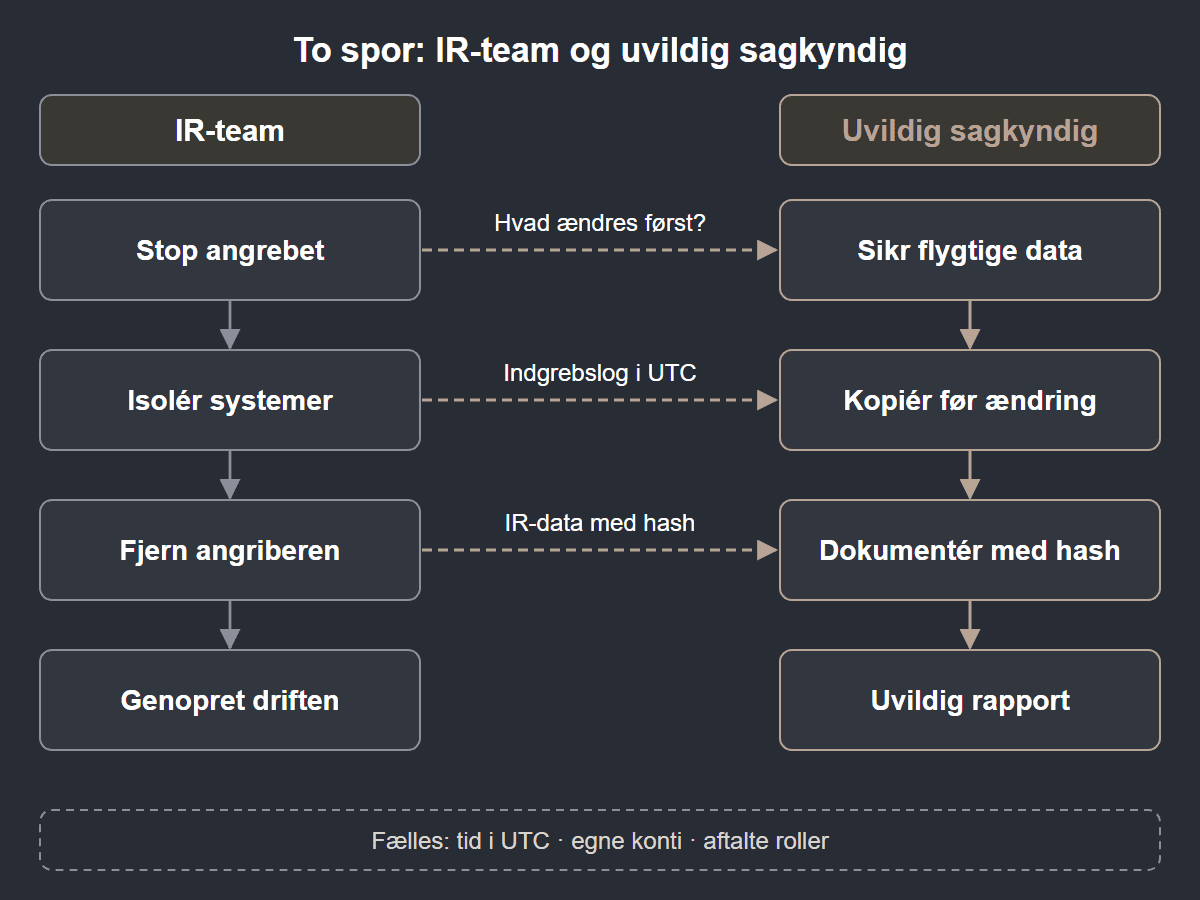
Når et angreb er i gang, har incident response forrang: angriberen skal ud, og driften skal tilbage. En uvildig IT-sagkyndig kan arbejde ved siden af IR-teamet og sikre de spor, der senere skal kunne bære en tvist med en leverandør, et forsikringsselskab eller en modpart, uden at overtage noget af IR-teamets arbejde. Forudsætningen er, at rollerne er aftalt, før nogen rører de samme systemer.
Hvorfor to roller
IR-leverandøren, SOC’en og MSP’en er ansat til at løse hændelsen. Deres handlinger, værktøjer og konti bliver dermed en del af det materiale, der senere skal vurderes. Har MSP’en stået for driften, kan dens egen opsætning være et af spørgsmålene. Det er ingen kritik af arbejdet, men det betyder, at en sikring foretaget af en part med en rolle i hændelsen er lettere at angribe end en sikring foretaget af en, der ikke har nogen.
Forskellen på de to discipliner er beskrevet i Forensic eller incident response?
Rollefordeling
- Stoppe angrebet og inddæmme · Hvem: IR-leverandør eller SOC · Bemærkning: Har forrang. Sikringen tilpasses, aldrig omvendt.
- Genopretning og drift · Hvem: MSP eller intern IT · Bemærkning: Sker efter frigivelse af de systemer, der skal sikres.
- Uvildig sikring af beviskopier · Hvem: Nielco IT · Bemærkning: Image, hukommelse, logeksporter og cloudkilder efter aftalt prioritet.
- Hvem må røre hvad · Hvem: Aftales ved start · Bemærkning: Systemer under sikring røres kun efter aftale med den sagkyndige.
- Indgrebslog · Hvem: Alle parter · Bemærkning: Hver part logger egne handlinger med tid, system og konto. Loggene samles.
- Overdragelse af materiale · Hvem: Den, der afleverer, og den, der modtager · Bemærkning: Alt, der går fra IR-teamet til den sagkyndige, hashes og kvitteres.
- IR-rapport · Hvem: IR-leverandør · Bemærkning: Beskriver hændelsen og håndteringen. Kan efterprøves bagefter.
- Sikringsrapport · Hvem: Nielco IT · Bemærkning: Beskriver kilder, metode, hash og afvigelser.
Sådan arbejder de to spor sammen
- Fælles tidsakse. Alle noterer tid i UTC eller med angivet tidszone, så IR-teamets handlinger kan skilles fra angriberens i den samlede tidslinje. → Log over indgreb under incident response
- Prioritering uden ventetid. IR-teamet fortæller, hvilke systemer der skal isoleres, genstartes eller genopbygges, og i hvilken rækkefølge. Den sagkyndige sikrer de systemer først, der skal ændres først. Kan et system ikke vente, noteres det, og sikringen tager det, der er tilbage. → Ransomware: bevissikring parallelt med genopretning
- IR-teamets egne data. EDR-telemetri, triage-pakker og hukommelsesdumps, som IR-teamet har indsamlet, kan indgå i sagen, hvis det fremgår, hvordan de er hentet. De overdrages med hashværdi og en kort beskrivelse af værktøj, version og konto.
- Konti og adgang. Den sagkyndige får egne konti eller roller og bruger ikke IR-teamets. Så kan det vises bagefter, hvem der har gjort hvad. → Fjernsikring: det IT stiller op
Hvad Nielco IT ikke gør
Nielco IT sælger ikke incident response, genopretning eller driftsydelser og overtager ikke driften af jeres systemer. Den uvildige rolle konkurrerer derfor ikke med IR-leverandøren eller MSP’en om opgaven, hverken nu eller efter hændelsen. Nielco IT sælger heller ikke produkter og har ingen leverandørpartnerskaber.
Erfaring med incident response
John Nielsen har indsigt i og erfaring med incident response og hackerangreb. Det betyder, at den uvildige forstår, hvad IR-teamet gør og hvorfor: hvorfor en konto spærres før en eksport, hvorfor en maskine isoleres i stedet for at blive slukket, og hvornår en genstart ikke kan vente. Sikringen kan derfor planlægges rundt om IR-teamets arbejde i stedet for at stå i vejen for det. Mere om undersøgelser efter et angreb: Undersøgelse efter hackerangreb.
IR-rapporten kan efterprøves bagefter
En IR-rapport er skrevet for at lukke en hændelse. Skal den bruges i en tvist eller over for et forsikringsselskab, kan den gennemgås uvildigt: bygger konklusionen om indgangsvejen på dokumenterede kilder, er tidszoner håndteret, fremgår værktøjsversioner og hashværdier, og er alternative forklaringer afprøvet? Gennemgangen kræver ikke, at Nielco IT har været med under hændelsen, men det er en fordel, at materialet er sikret, mens det fandtes. → IR-rapporten som bevis · Second opinion på en teknisk rapport
Afklar det tidligt
- ☐ Hvem er opdragsgiver for den uvildige sikring: organisationen, dens advokat eller en MSP på kundens vegne?
- ☐ Hvem hos IR-teamet er kontakt for den sagkyndige?
- ☐ Hvilke systemer må genopbygges hvornår?
- ☐ Hvor samles indgrebslogs, og hvem fører den fælles tidslinje?
- ☐ Hvordan overføres materiale mellem parterne? → Overførsel af beviskopier
Er rollerne aftalt i forvejen, går det hurtigere. → Beredskabsaftale
Fortrolighed og afgrænsning
Den sagkyndige har tavshedspligt, som kun viger for et krav fra domstolene, og skriver gerne under på en NDA. Tavsheden gælder også over for IR-leverandøren: hvad der deles, bestemmer opdragsgiveren. Rollen som uvildig sagkyndig hører til civile sager og interne undersøgelser og til tvister, der ikke kører ved domstolene. Se afgrænsningen.
Er IR-teamet i gang nu, så ring på 70 13 63 23, så kan sikringen planlægges uden at forsinke inddæmningen.
Brug for en forensisk undersøgelse?
Skriv kort, hvilke systemer eller enheder det drejer sig om, og om noget haster, så vender jeg tilbage. Kun civile sager.


