
Forside › Sikring: metoderne samlet · Gennemgået oktober 2026 · Af John Nielsen
En skrivebeskytter (write blocker) sidder mellem den disk, der skal sikres, og den computer, der tager kopien, og sørger for, at kun læsning når frem til disken. Det er nødvendigt, fordi et almindeligt styresystem ofte skriver til en disk, så snart den tilsluttes. Uden skrivebeskyttelse kan man ikke uden videre dokumentere, at originalen er uændret efter sikringen.
Den overordnede metode er beskrevet på hubben i Hvad er en forensisk kopi?. Her ser vi på, hvordan skrivebeskyttelse virker teknisk, hvor den har grænser, og hvordan den valideres og dokumenteres.
Hvad ændres, hvis man ikke beskytter?
Eksempler på skrivninger, der kan ske ved blot at tilslutte en disk:
- Windows monterer genkendte volumener automatisk og kan opdatere filsystemets metadata, oprette mappen System Volume Information, starte indeksering eller ændre tidsstempler for sidste adgang.
- macOS monterer volumener automatisk og kan oprette skjulte mapper som .Spotlight-V100 og .fseventsd.
- Linux kan afspille journalen på ext3 og ext4, også ved montering som skrivebeskyttet, medmindre afspilning udtrykkeligt fravælges.
- Diskhåndtering og hjælpeprogrammer kan tilbyde at “reparere” eller initialisere en disk, de ikke genkender. Et enkelt klik kan overskrive partitionstabellen.
Ændringerne er ofte små, men de ændrer hashværdien for disken, kan overskrive spor i ikke-allokeret plads (unallocated) og giver modparten et let angrebspunkt.
Hardware-skrivebeskyttere
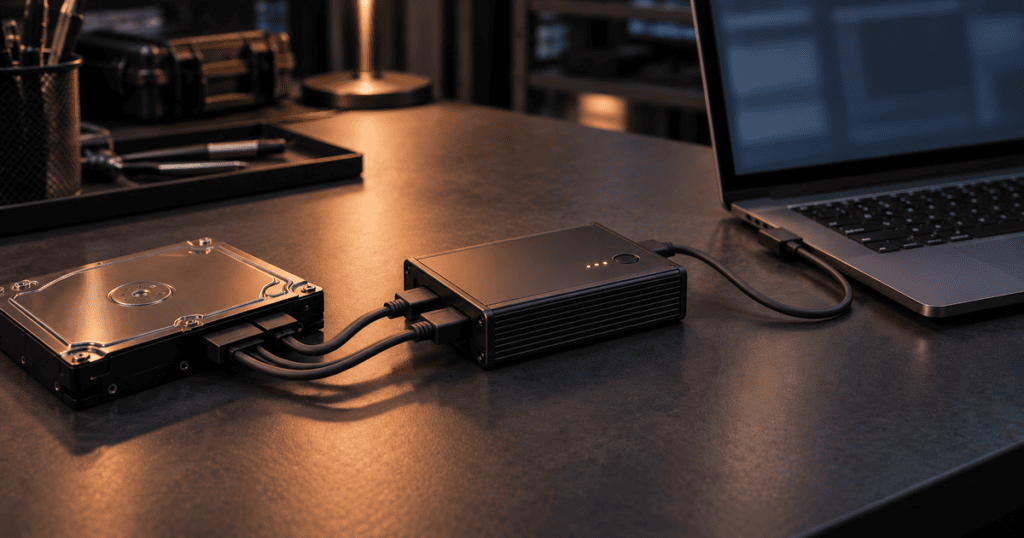
En hardware-skrivebeskytter er en lille enhed med tilslutning til disken på den ene side og til analysecomputeren på den anden. Den fungerer som en kontrolleret oversætter: Læsekommandoer og nødvendige status- og identifikationskommandoer sendes videre, mens skrivekommandoer blokeres eller besvares lokalt uden at nå disken.
- Uafhængig af styresystem · Virker, selvom analysecomputeren forsøger at skrive
- Grænseflader · Findes til SATA, SAS, IDE, USB og NVMe, afhængigt af model
- Statusvisning · Mange viser med lys eller display, at beskyttelsen er aktiv
- Ekstra funktioner · Nogle kan vise skjulte områder som HPA og DCO
Funktioner og understøttede grænseflader varierer fra model til model og fra firmwareversion til firmwareversion. Det er firmwaren, der afgør, hvilke kommandoer der slipper igennem, så firmwareversionen er en del af dokumentationen.
Fordelen ved hardware er, at beskyttelsen ikke afhænger af, at analysecomputerens software opfører sig korrekt. Det er lettere at forklare for en dommer eller en modpartssagkyndig end en konfiguration i et styresystem.
Software-skrivebeskyttelse
Software-løsninger forhindrer skrivning i styresystemet på analysecomputeren:
- Windows: En gruppepolitik, der nægter skriveadgang til flytbare diske, kan gøre USB-lagermedier skrivebeskyttede for hele systemet. Politikken er en administrativ spærring og ikke testet som forensisk skrivebeskytter, så virkningen skal kontrolleres på den konkrete analysecomputer. Kommercielle værktøjer gør det samme mere kontrolleret og logger, hvilke enheder der er beskyttet.
- Linux: Blokenheden kan sættes til skrivebeskyttet på kerneniveau, før noget monteres, og ext4 kan monteres uden afspilning af journalen.
- Forensiske Linux-distributioner er sat op til ikke at montere diske automatisk og til at sætte nye blokenheder skrivebeskyttede.
Software-beskyttelse afhænger af, at styresystemet, driverne og alle kørende programmer opfører sig som forventet. Det er tilstrækkeligt i mange situationer og nogle gange den eneste mulighed, men det er sværere at dokumentere og lettere at begå fejl med. Brug derfor en fast procedure og test den på samme maskine og version, som bruges i sagen.
Grænser: hvad en skrivebeskytter ikke kan
- SSD’ens egen oprydning: En SSD kan køre garbage collection internt, når den har strøm, uanset hvad skrivebeskytteren gør. Skrivebeskytteren forhindrer kommandoer udefra, ikke processer i diskens egen controller. Se SSD, TRIM og gendannelse.
- Tændte systemer: Ved sikring af en kørende computer er der ingen skrivebeskytter. Selve sikringen ændrer systemet, og ændringerne skal minimeres og dokumenteres. Se Hukommelsessikring (RAM).
- Mobiltelefoner: Udtræk sker via telefonens egne grænseflader og kan ikke skrivebeskyttes på samme måde. Se Udtræk fra mobiltelefoner.
- Indbygget lager: Mange bærbare har lager, der er loddet fast eller krypteret til den konkrete maskine. Så må kopien tages på andre måder, fx ved at starte maskinen fra et forensisk medie, der ikke monterer den interne disk med skriveadgang.
- Defekte diske: En skrivebeskytter løser ikke læsefejl. Der kræves særlige værktøjer, og fejlene skal registreres med sektoradresser.
- Krypterede diske: Skrivebeskytteren giver adgang til de krypterede data. Om de kan læses, afhænger af gendannelsesnøgle eller adgangskode fra en lovlig kilde.
Validering
En skrivebeskytter er kun så god som dens afprøvning. God praksis er:
- Afprøv enheden før brug på et testmedie med kendt hashværdi.
- Forsøg aktivt at skrive til testmediet gennem beskytteren, fx ved at oprette en fil og formatere.
- Kontrollér, at hashværdien af testmediet er uændret bagefter.
- Gentag efter firmwareopdateringer, ved ny analysecomputer og med jævne mellemrum.
- Gem testresultaterne med dato, så de kan fremlægges.
Amerikanske NIST har et testprogram for forensiske værktøjer (CFTT), der også omfatter skrivebeskyttere. Testresultaterne kan bruges som supplement, men de gælder bestemte modeller og firmwareversioner og erstatter ikke egen afprøvning af den konkrete enhed. Det generelle princip er beskrevet i Verifikation af værktøjer.
Skjulte områder: HPA og DCO
Nogle diske har områder, som ikke vises for styresystemet. Host Protected Area (HPA) og Device Configuration Overlay (DCO) kan begrænse den kapacitet, disken melder, så den sidste del af disken ikke kommer med i en almindelig kopi. Områderne bruges legitimt af producenter og gendannelsesfunktioner, men kan også indeholde data, der er relevante for sagen.
Flere hardware-skrivebeskyttere og sikringsværktøjer kan vise, om disken har sådanne områder, og sammenligne den rapporterede kapacitet med den fysiske. Hvis et område skal medtages, kræver det, at diskens konfiguration midlertidigt ændres, hvilket i sig selv er en ændring af originalen. Det er en afvejning, der skal begrundes og dokumenteres, og det bør ikke ske uden en klar faglig grund. Under alle omstændigheder skal rapporten angive, om HPA eller DCO blev fundet, og om de er med i kopien.
Typiske fejl i praksis
- Disken tilsluttes “lige for at se”, før skrivebeskytteren er sat op.
- Forkert port: Nogle enheder har både en beskyttet og en ubeskyttet tilstand, styret af en kontakt.
- Disken sidder i en ekstern kabinet med egen controller, der ændrer, hvad der præsenteres for skrivebeskytteren.
- Hashværdien af originalen tages ikke efter sikringen, så der ikke er noget at sammenligne med.
Hvad det kan og ikke kan bevise
En korrekt brugt og valideret skrivebeskytter, kombineret med ens hashværdier af original og kopi, er et stærkt argument for, at sikringen ikke har ændret originalen. Det beviser ikke, at disken var uberørt før sikringen, og det siger intet om, hvem der har brugt den. Hvis originalens hashværdi efter sikringen afviger, fx på grund af en SSD’s interne oprydning, skal årsagen forklares frem for at blive skjult.
Dokumentation
I rapporten bør det fremgå:
- om der blev brugt hardware- eller softwarebeskyttelse og hvorfor,
- model, serienummer og firmwareversion eller softwareversion og konfiguration,
- hvornår enheden senest er afprøvet, og med hvilket resultat,
- hashværdi af kopien og, hvor muligt, af originalen efter sikringen, se Hashalgoritmer i forensic.
Oplysningerne indgår i den samlede kæde af ansvar (chain of custody).
Kilder og versioner
- NIST: Computer Forensics Tool Testing Program (CFTT), herunder test af skrivebeskyttere
- Microsoft Learn: Device control i Microsoft Defender for Endpoint
- Linux man-pages: blockdev, skrivebeskyttelse af blokenheder
Senest gennemgået: oktober 2026.
Næste skridt
- Identifikation af datakilder: teknisk kortlægning før sikringen
- Triage eller fuld kopi: hvornår er et hurtigt overblik nok?
- Fysisk, logisk eller målrettet sikring: valg af metode
- Forensisk image trin for trin: fra kilde til verificeret kopi
Del af: Sikring: metoderne samlet
Læs også: Forensiske diskformater: raw, E01 og AFF4 · Hukommelsessikring (RAM): hvad hukommelsen rummer, og hvordan den sikres
→ Forensisk sikring · For IT-afdelingen · Tlf. 70 13 63 23 · Digital bevissikring hos Nielco IT



