
Forside › Sikring: metoderne samlet · Gennemgået oktober 2026 · Af John Nielsen
En disk med læsefejl, mekaniske problemer eller en defekt controller kan ofte stadig sikres, men målet ændrer sig: Det handler ikke længere om en fuldstændig kopi, men om at få mest muligt ud, før disken svigter helt, og om at dokumentere præcist, hvad der ikke kunne læses. Dataredning og forensic bruger mange af de samme teknikker, men har forskellige mål. Dataredning vil have brugbare filer tilbage. Forensic vil have en verificerbar kopi med en kæde af ansvar, der kan forklares i en sag. Når et dataredningsfirma involveres, skal forskellen håndteres aktivt.
Typer af fejl
- Logiske fejl · Typiske tegn: Disken svarer, men filsystemet er beskadiget · Konsekvens for sikringen: Normal forensisk kopi er mulig; analysen bliver sværere
- Ulæselige sektorer · Typiske tegn: Langsom læsning, læsefejl i bestemte områder · Konsekvens for sikringen: Kopi med fejlhåndtering; huller dokumenteres
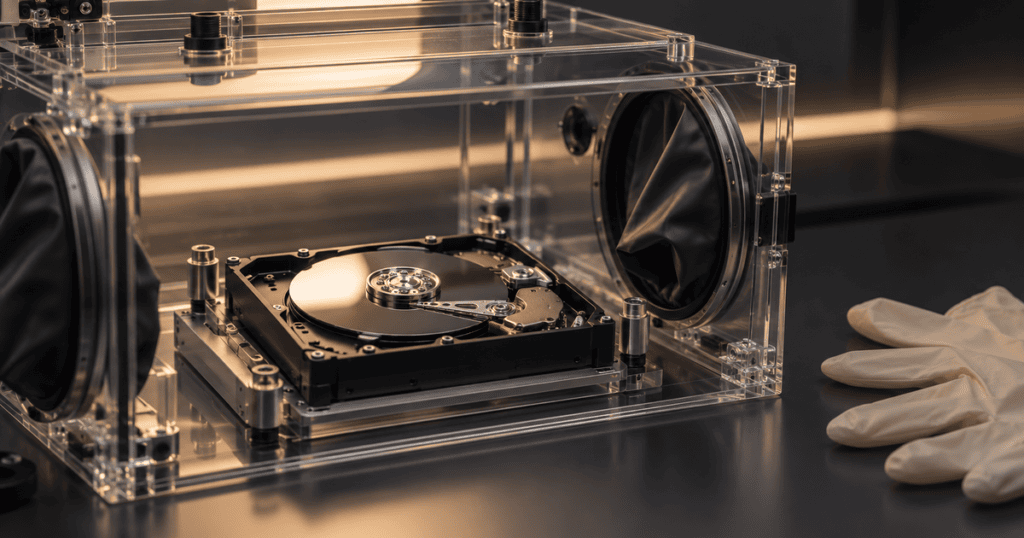
- Mekaniske fejl (HDD) · Typiske tegn: Klikkende lyde, disken drejer ikke op · Konsekvens for sikringen: Kræver reparation i renrum, før kopi er mulig
- Elektroniske fejl · Typiske tegn: Disken genkendes ikke, ingen strøm · Konsekvens for sikringen: Udskiftning af print eller komponenter
- Controllerfejl (SSD) · Typiske tegn: Disken viser forkert størrelse eller låser · Konsekvens for sikringen: Specialiserede værktøjer eller chip-niveau
- Firmwarefejl · Typiske tegn: Disken genkendes delvist · Konsekvens for sikringen: Kræver adgang til diskens servicefunktioner
Den første vurdering kan ofte laves ud fra symptomerne, men den sikre vurdering kræver specialudstyr. Tænd ikke en disk igen og igen for at “se, om den virker”. Hver opstart af en mekanisk disk med hovedskade kan ridse pladerne yderligere.
Kopiering med fejlhåndtering
Er disken læsbar, men med fejl, bruges et kopieringsværktøj, der kan håndtere læsefejl uden at hænge eller belaste disken unødigt. Princippet er:
- Første gennemløb springer over problemområder. Værktøjet læser de lette områder først og noterer de dårlige uden at forsøge igen og igen.
- Senere gennemløb vender tilbage til de dårlige områder med mindre blokstørrelse og flere forsøg.
- Et kort over læste og ulæste områder (et såkaldt map- eller logfil) gemmes, så kopieringen kan genoptages, og så det præcist kan vises, hvilke sektorer der mangler.
Ulæste sektorer fyldes typisk med nuller eller et kendt mønster i kopien. Det betyder, at kopiens hashværdi ikke kan sammenlignes med en hashværdi af kilden, for kilden kan ikke læses fuldt. Hashværdien beregnes af kopien, som den er, og bliver referencen fremover. Det skal stå tydeligt i dokumentationen. → Når hashværdien ikke stemmer
Brug altid en skrivebeskytter, også ved defekte diske. En disk i dårlig stand kan være mere følsom over for styresystemets automatiske forsøg på at montere, reparere eller indeksere den. → Skrivebeskyttere (write blockers)
Prioritering, når tiden er knap
Viser disken tegn på hurtigt forfald, fx et stigende antal læsefejl for hvert gennemløb, kan det være nødvendigt at prioritere, hvad der læses først. To tilgange bruges:
- Filsystemets metadata først. Områderne med
$MFT, partitionstabel og andre strukturer læses først, fordi de er nødvendige for at forstå resten af kopien. Uden dem bliver alt andet til carving. - De relevante områder først. Kendes placeringen af bestemte mapper eller filer, kan de læses, før resten af disken.
Begge tilgange er afvigelser fra en lineær kopi og skal beskrives, så det er tydeligt, i hvilken rækkefølge data blev læst, og hvad der kom med, før disken eventuelt svigtede helt.
USB-nøgler og hukommelseskort
Små flashmedier har ofte controller og lager i én komponent. Fejler controlleren, er det sjældent muligt at læse mediet via det almindelige stik. Specialister kan i nogle tilfælde læse lagerchippen direkte, men det kræver, at mediet åbnes og eventuelt loddes. Det er et destruktivt indgreb, der skal besluttes og dokumenteres, før det udføres. → USB-nøgler, SD-kort og flashmedier
SSD’er og flash
SSD’er fejler anderledes end mekaniske diske. Når controlleren svigter, kan disken forsvinde helt eller vise sig som en lille, tom disk. Data ligger fordelt over flere flashchips og er ofte krypteret af controlleren. Gendannelse på chip-niveau er i mange tilfælde umulig uden controllerens nøgle, og hvor det er muligt, kræver det specialiseret udstyr. TRIM og intern oprydning betyder desuden, at slettede data på en SSD ofte er væk, uanset fejlen. → SSD, TRIM og gendannelse
Når et dataredningsfirma skal involveres
Ved mekaniske og elektroniske fejl er et dataredningsfirma med renrum og reservedele ofte nødvendigt. Firmaet arbejder typisk med andre mål end en forensisk sikring, og det skal aftales på forhånd:
- Opgaven er en kopi, ikke filer. Bed om et fuldt sektorimage af disken efter reparationen, ikke kun de filer, firmaet finder brugbare. Ellers mister du slettede data, ikke-allokeret plads (unallocated) og filsystemets metadata.
- Logfil og kort over ulæste områder. Bed om værktøjets log og en oversigt over sektorer, der ikke kunne læses.
- Hashværdi ved udlevering. Firmaet beregner hashværdien af imaget, før det udleveres, og du kontrollerer den ved modtagelsen.
- Dokumentation af indgreb. Hvilke dele blev udskiftet, hvilke donordele blev brugt, og hvilke firmwareindgreb blev foretaget?
- Kæde af ansvar (chain of custody). Firmaet kvitterer for modtagelse og udlevering af disken med dato, serienummer og tilstand, og bekræfter, hvem der har haft adgang.
- Fortrolighed og opbevaring. Hvor opbevares imaget hos firmaet, og hvornår slettes deres kopi?
Risikoen ved at bruge et dataredningsfirma uden aftale er, at du får en mappe med gendannede filer, uden tidsstempler fra filsystemet og uden mulighed for at kontrollere, hvordan de er fundet. Det svækker både analysen og troværdigheden.
Dokumentation af tilstanden
Før disken åbnes eller sendes videre:
- Fotografér disken fra alle sider, inklusive etiket med model og serienummer.
- Notér symptomer: lyde, om den genkendes, rapporteret størrelse, SMART-data hvis de kan læses uden risiko.
- Notér, hvad der er forsøgt før, og af hvem. Har nogen kørt et reparationsværktøj eller et gendannelsesprogram direkte på disken, skal det med.
Mærkning og fotodokumentation er beskrevet i Mærkning, forsegling og fotodokumentation af medier.
Fejlkilder i fortolkningen
- Huller i kopien: En fil, der helt eller delvist ligger i ulæste sektorer, kan være ufuldstændig, selv om den ser normal ud i et analyseværktøj. Kontrollér, om afgørende filer berører de ulæste områder.
- Gendannede filnavne: Filer fundet ved carving mangler ofte navn, sti og tidsstempler. De må ikke fremstilles, som om de stammer fra en bestemt mappe.
- Fejlårsag: At en disk er defekt, siger ikke i sig selv noget om, hvorfor. Fysisk skade, slid og fabrikationsfejl ligner hinanden. En vurdering af, om skaden er påført bevidst, kræver særskilt undersøgelse og bør formuleres forsigtigt.
Hvad en kopi af en defekt disk kan og ikke kan bevise
Kopien kan vise, hvad der kunne læses fra disken på sikringstidspunktet, og den kan verificeres fremover. Den kan ikke vise, hvad der lå i de ulæste områder, og konklusioner om fravær af data er derfor ekstra usikre. Den advokatmæssige vurdering af, om redning er værd at forsøge, og hvad det betyder for sagen, er beskrevet på Defekt eller vandskadet telefon: kan data reddes til sagen?.
Dokumentation
Rapporten bør indeholde diskens identifikation og tilstand ved modtagelse, fejltype og vurdering, eventuelle indgreb og hvem der udførte dem, værktøj og version, antal gennemløb, mængden af ulæste sektorer, kortet over ulæste områder, hashværdien af den endelige kopi og en klar beskrivelse af begrænsningerne.
Kilder og versioner
- GNU ddrescue: manual
- NIST: Computer Forensics Tool Testing Program (CFTT)
- ISO/IEC 27037: retningslinjer for håndtering af digitale beviser
Senest gennemgået: oktober 2026.
Næste skridt
- Adgang for en ekstern sagkyndig: roller i Entra ID, Purview, Google og AD
- Når MSP’en henvender sig på kundens vegne
Del af: Sikring: metoderne samlet
Læs også: Store datamængder: forensisk kopi af multi-terabyte-systemer · Teknisk kommissorium: fra spørgsmål til afgrænset analyseopgave
→ Forensisk sikring · For sagkyndige · Tlf. 70 13 63 23 · Digital bevissikring hos Nielco IT



