
Forside › Sikring: metoderne samlet · Gennemgået oktober 2026 · Af John Nielsen
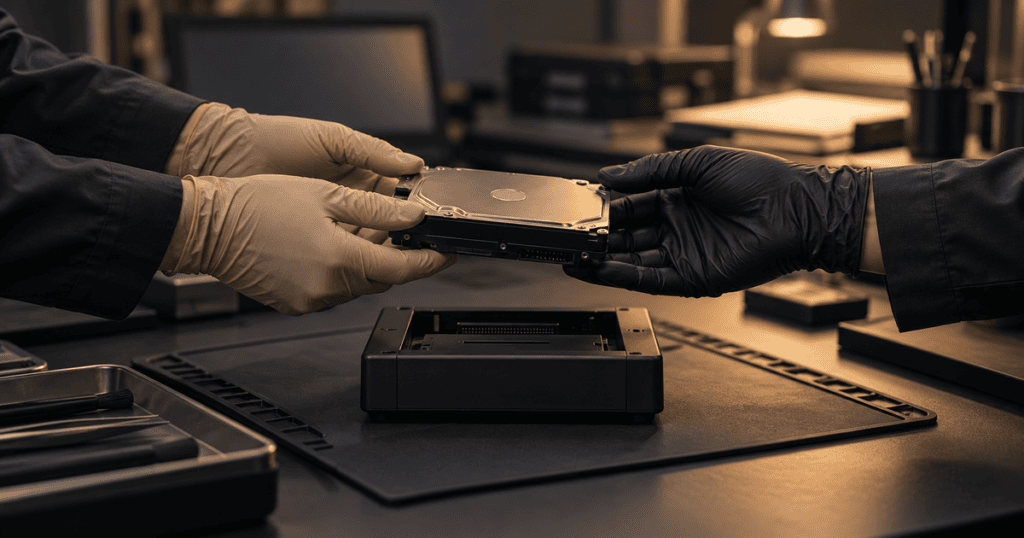
En fælles sikring med modpartens sagkyndige fungerer, når alt det, parterne kan blive uenige om, er aftalt skriftligt på forhånd: omfang, metode, værktøjer, hvem der udfører, og hvem der observerer, hvordan hashværdier beregnes og udveksles, hvordan originalen forsegles, og hvem der får hvilke kopier. På dagen følges protokollen trin for trin, hashværdierne skrives ind i en fælles protokol, og begge parter underskriver. Bagefter er der ét datagrundlag, som ingen af parterne kan bestride med henvisning til sikringen.
Hvordan advokaten forholder sig til modpartens sagkyndige, er beskrevet på digital-bevissikring.dk. Når sikringen sker som led i et syn og skøn, er det fælles datagrundlag beskrevet i teknisk adgang og fælles datasæt i syn og skøn.
Hvornår fælles sikring giver mening
Fælles sikring er relevant, når begge parter har en interesse i de samme data, og når to separate sikringer ville skabe problemer:
- en omstridt bærbar computer eller telefon, som begge parter vil have undersøgt,
- en server eller en tenant, som to ejere har fælles adgang til efter et brud,
- et udviklingsmiljø eller en leverance i en tvist om et IT-projekt,
- data hos en tredjepart, der kun vil udlevere én gang.
Hver sikring af et kørende system ændrer det lidt. To sikringer på forskellige tidspunkter giver to forskellige datasæt og en diskussion om, hvilket der er det rigtige.
Protokollen aftales på forhånd
Protokollen udarbejdes af de to sagkyndige og godkendes af parterne, typisk via advokaterne. Den bør mindst indeholde:
- Formål og omfang: enheder, konti, systemer og perioder, med serienumre eller identifikatorer, hvor de kendes.
- Roller: hvem der betjener udstyret, hvem der observerer, og hvem der fører protokol.
- Metode: fuld kopi eller målrettet udtræk, valg af format og begrundelse.
- Udstyr og værktøjer: skrivebeskytter, imagingværktøj og versioner. Hver sagkyndig medbringer sit eget udstyr til kontrol.
- Hashalgoritme: fx SHA-256, eventuelt suppleret med en anden algoritme, og præcist hvad der hashes.
- Forsegling: hvordan originalen og masterkopien forsegles, og hvem der opbevarer dem.
- Kopier: hvor mange, til hvem, på hvilke medier og med hvilken kryptering.
- Fortrolighed: om dele af data kun må tilgå den ene part, og hvordan det løses.
- Afvigelser: hvad der sker, hvis en enhed ikke kan sikres som planlagt.
- Tidsplan og kontaktpersoner.
Roller på dagen
Det mest robuste er, at én sagkyndig betjener udstyret, mens den anden observerer og fører protokol. Begge noterer selvstændigt tidspunkter og observationer. Alternativt kan rollerne byttes mellem enhederne. Det vigtige er, at ingen handling foretages, uden at den anden part ser den. Advokaterne behøver ikke være til stede, men de skal vide, hvornår sikringen finder sted, og de skal modtage protokollen, så snart den er underskrevet.
Forløbet trin for trin
- Identifikation: enheden fotograferes, serienumre og tilstand noteres.
- Tilstand: er enheden tændt, aftales det på stedet, om den skal slukkes, eller om flygtige data sikres først. Beslutningen og begrundelsen skrives i protokollen.
- Tilslutning: lagermediet tilsluttes via skrivebeskytter, og skrivebeskytterens funktion kontrolleres.
- Kopiering: imagingværktøjet beregner hashværdien under kopieringen.
- Verifikation: kopien verificeres mod kilden, og resultatet noteres.
- Uafhængig kontrol: den observerende sagkyndige beregner selv hashværdien af kopien med sit eget værktøj. Fremgangsmåden er beskrevet i hash af en fil.
- Kopier: kopier til parterne dannes fra masterkopien og verificeres.
- Forsegling: original og masterkopi forsegles med nummererede segl, fotograferes, og begge underskriver på forseglingen. Se bevismærkning og forsegling.
- Afslutning: protokollen læses igennem og underskrives af begge sagkyndige.
Hashudveksling
Hashværdierne skrives i protokollen på stedet, af begge sagkyndige. Umiddelbart efter sendes de skriftligt til begge advokater. Det fastlåser værdien til et tidspunkt, så den ikke senere kan blive et spørgsmål. Angiv altid algoritme, og om værdien gælder hele mediet, en partition, en fil eller containerfilerne i et E01-image. To værdier, der ser forskellige ud, fordi de gælder forskellige genstande, er en unødig kilde til konflikt.
Cloud og kørende systemer
Kan data ikke kopieres som et medie, fx en tenant, et SaaS-system eller en database i drift, sker sikringen som eksport. Den betjenende sagkyndige udfører eksporten, mens den anden følger med på skærmen eller ved siden af. Eksportindstillinger, filtre og tidspunkter noteres, systemets egen revisionslog for eksporten gemmes, og eksportfilerne hashes, før de kopieres videre. Bruges en midlertidig konto til formålet, oprettes og fjernes den med tidspunkter i protokollen.
Telefoner
En telefon kan sjældent kopieres som et medie, og udtrækket afhænger af enhedens model, styresystem og lås. Aftal derfor på forhånd, hvilken udtræksmetode der bruges, og hvad der sker, hvis den ikke kan gennemføres. Ejeren låser selv enheden op, og koden skrives ikke i protokollen. Telefonen holdes afskåret fra netværk under forløbet, så fjernsletning, nye beskeder og automatiske opdateringer ikke ændrer indholdet. Notér styresystemets version før udtrækket, og hash udtræksfilerne, før de kopieres videre. Hvis kun en del af indholdet er relevant, kan udtrækket stadig tages fuldt og filtreres efterfølgende efter aftale, så parterne ikke skal mødes igen.
Uenighed undervejs
Uenighed løses ikke ved diskussion på stedet. Den noteres i protokollen med begge synspunkter, og arbejdet fortsætter, hvor det er muligt. Er parterne uenige om omfanget, er den sikre løsning ofte at sikre bredt, forsegle og lade filtreringen afgøre senere efter aftale mellem advokaterne. Data, der ikke blev sikret, kan ikke hentes tilbage, mens data, der blev sikret, kan lades urørt.
Deling af beviskopierne
Hver part får en identisk kopi på et krypteret medie. Nøglen leveres ad en anden vej end mediet. Modtageren kontrollerer hashværdierne ved modtagelsen og kvitterer skriftligt. Masterkopien opbevares forseglet af den, der er aftalt i protokollen, eventuelt en neutral tredjepart. Overdragelser registreres i en chain of custody-log, og en skabelon til selve overdragelsen findes i skabelon: overdragelse af bevis. Hvis en part kun må få en filtreret kopi, dannes den fra masterkopien med en dokumenteret filtrering og et eget manifest.
Typiske faldgruber
- Protokollen aftales mundtligt, og uenigheden opstår på dagen.
- Kun den ene sagkyndige beregner hashværdien.
- Hashværdien gælder containerfilerne for den ene part og de rå data for den anden.
- Forseglingen underskrives ikke af begge.
- En part får sin kopi før den anden, og en ændring i kildesystemet imellem giver to datasæt.
Hvad protokollen giver
En fælles sikring efter en aftalt protokol gør datagrundlaget uangribeligt fra begge sider, uden at nogen af de sagkyndige opgiver sin uafhængighed. Analysen og vurderingen er fortsat hver parts egen. Nielco IT påtager sig ikke opgaver for begge parter i samme tvist, men kan indgå i en fælles sikring som den ene parts sagkyndige.
Kilder og versioner
- ISO/IEC 27037:2012: Guidelines for identification, collection, acquisition and preservation of digital evidence
- RFC 3227: Guidelines for Evidence Collection and Archiving
- NIST SP 800-86: Guide to Integrating Forensic Techniques into Incident Response
Senest gennemgået: oktober 2026.
Næste skridt
- Vi har allerede rørt maskinen: hvad der stadig kan reddes
- Adgang for en ekstern sagkyndig: roller i Entra ID, Purview, Google og AD
- Når MSP’en henvender sig på kundens vegne
Del af: Sikring: metoderne samlet
Læs også: MSP’ens egen rolle: adskillelse af drift og undersøgelse · Sikring før en tenant lukkes
→ Forensisk sikring · For sagkyndige · Tlf. 70 13 63 23 · Digital bevissikring hos Nielco IT



